
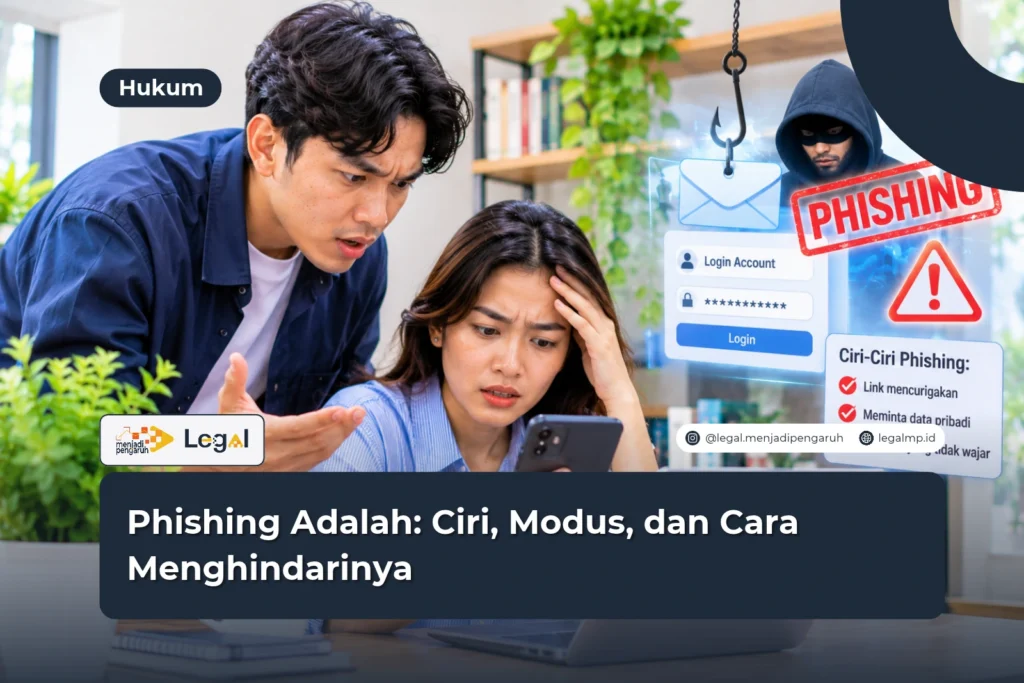
Phishing adalah penipuan digital yang menyamar sebagai pihak tepercaya demi mencuri data pribadi korbannya. Pelaku mengirim pesan, email, atau membuat situs palsu supaya kamu menyerahkan kata sandi, kode OTP, sampai data kartu. Intinya, mereka masuk lewat rasa percaya kamu, sehingga peretasan teknis yang rumit tidak mereka perlukan.
Sebagai pakar hukum, saya punya pendapat yang mungkin kurang populer. Korban phishing sering dicap lalai. Menurut saya, anggapan itu keliru.
Skenario pelaku disusun sangat rapi, dan orang yang teliti pun bisa terjebak ketika sedang panik atau terburu-buru. Hukum perlu menindak pelaku dengan tegas. Masyarakat juga perlu mendapat edukasi yang memadai.
Artikel ini mengulas pengertian, ciri-ciri, modus, aspek hukum, dan cara menghindari phishing dengan bahasa yang mudah dipahami.
Baca juga: Asas Nullum Delictum: Arti dan Penerapannya
Apa Itu Phishing dan Bagaimana Cara Kerjanya?
Phishing termasuk teknik rekayasa sosial (social engineering) di dunia digital. Namanya berasal dari kata fishing, alias memancing.
Pelaku melempar umpan berupa pesan yang menarik perhatian, lalu menunggu korban menggigitnya. Umpannya beragam, mulai dari hadiah undian, ancaman pemblokiran rekening, sampai tagihan palsu.
Secara umum, alurnya terdiri dari empat tahap:
- Pelaku menyamar sebagai bank, instansi pemerintah, kurir, atau marketplace.
- Pelaku mengirim pesan yang terkesan mendesak dan memancing emosi.
- Korban mengeklik tautan, lalu memasukkan data di situs palsu.
- Pelaku memakai data itu untuk menguras rekening atau mengambil alih akun.
Kerugiannya sering melebar ke hal lain. Data yang bocor bisa dijual ke pihak ketiga. Bisa juga dipakai untuk mengajukan pinjaman online atas nama korban. Karena itu, dampak phishing kadang masih terasa berbulan-bulan kemudian.
Perbedaan Phishing dengan Penipuan Biasa
Penipuan konvensional umumnya terjadi lewat tatap muka atau telepon, dengan korban satu per satu. Phishing memanfaatkan teknologi sehingga ribuan orang bisa dijangkau dalam sekali kirim.
Pelaku pun gampang bersembunyi di balik nomor dan akun sekali pakai. Melacak mereka jadi pekerjaan yang jauh lebih sulit.
Jasa Pendampingan dan Konsultan Hukum Profesional, Didampingi Advokat Resmi. KLIK DI SINI!
Ciri-Ciri Phishing yang Wajib Kamu Waspadai
Mengenali ciri-ciri phishing adalah pertahanan pertama kamu. Pelaku memang makin lihai, tetapi pola mereka relatif mudah dikenali kalau kamu mau teliti sebentar.
Berikut tanda-tanda yang paling sering muncul:
- Nada mendesak. Pesan menyuruh kamu bertindak “sekarang juga”, atau akun akan diblokir.
- Tautan mencurigakan. Alamat situs mirip aslinya, tetapi ada huruf yang diganti atau domain yang terasa janggal.
- Permintaan data sensitif. Bank dan lembaga resmi tidak pernah meminta PIN, kata sandi, atau OTP.
- Pengirim tidak resmi. Pesan datang dari nomor pribadi atau email gratisan, bukan dari kanal resmi.
- Tata bahasa berantakan. Salah ketik dan kalimat kaku sering muncul di pesan phishing.
- Lampiran yang tidak diminta. File berformat .apk atau .zip kerap membawa program berbahaya.
- Iming-iming berlebihan. Hadiah besar padahal kamu tidak ikut undian, hampir pasti jebakan.
Sebelum membuka pesan apa pun, biasakan memeriksa alamat pengirimnya. Arahkan juga kursor ke tautan tanpa mengekliknya, sehingga tujuan aslinya terlihat. Kebiasaan sepele ini sering menyelamatkan kamu dari kerugian yang besar.
Modus Phishing yang Paling Sering Terjadi di Indonesia
Modus phishing terus berubah mengikuti tren teknologi. Kerangkanya hampir selalu sama, yaitu menyamar lalu menekan korban. Beberapa modus berikut paling sering ditemui.
Phishing Lewat Email dan Situs Palsu
Pelaku mengirim email yang menyerupai pemberitahuan resmi, misalnya “verifikasi akun” atau “pembaruan keamanan”. Tautan di dalamnya mengarah ke situs tiruan dengan tampilan nyaris identik dengan aslinya. Begitu korban mengisi data, pelaku langsung merekamnya.
Phishing Lewat WhatsApp dan SMS
Modus ini sering tampil sebagai undangan pernikahan digital, tagihan paket, atau surat tilang elektronik. Korban diminta membuka file APK atau tautan tertentu.
Setelah aplikasi terpasang, program berbahaya itu bisa membaca SMS, termasuk kode OTP. Dari situ, pelaku mengambil alih akun perbankan korban dengan mudah.
Penyamaran sebagai Petugas Resmi
Kadang pelaku menelepon dan mengaku sebagai petugas bank, kurir, atau aparat. Mereka menyebut ada transaksi mencurigakan atau pelanggaran hukum.
Lalu mereka meminta korban “mengamankan” dana atau menyebutkan kode OTP. Ingat, petugas asli tidak pernah meminta kode rahasia lewat telepon.
Phishing dengan Teknologi Baru
Belakangan, pelaku mulai memakai kecerdasan buatan untuk menyusun pesan yang terdengar sangat meyakinkan.
Ada pula kasus yang melibatkan suara atau video tiruan. Jadi, jangan percaya pada satu bukti saja. Verifikasi selalu lewat kanal resmi yang kamu cari sendiri.
Aspek Hukum Phishing di Indonesia
Banyak orang bertanya, apakah phishing bisa dipidana? Bisa. Indonesia memang belum punya satu pasal khusus bernama “phishing”. Meski begitu, beberapa aturan bisa dipakai untuk menjerat pelaku. Inilah pasal phishing yang paling relevan.
UU ITE dan UU Pelindungan Data Pribadi
Dalam praktik, penegak hukum cenderung memakai Pasal 30 UU ITE tentang akses ilegal. Contohnya terlihat di Putusan Nomor 764/Pid.Sus/2022/PN.Pbr.
Sebuah kajian di Universitas Negeri Surabaya menilai pendekatan itu kurang pas. Menurut kajian tersebut, Pasal 35 UU ITE dan Pasal 65 ayat (1) UU PDP lebih tepat untuk menjerat pelaku phishing di Indonesia.
Alasannya, phishing dimulai dari pemalsuan tampilan agar tampak asli, lalu berlanjut ke pengambilan data pribadi secara melawan hukum.
Pasal 51 ayat (1) UU ITE mengatur ancaman bagi pelanggar Pasal 35. Ancamannya penjara paling lama 12 tahun dan/atau denda kategori VII.
Setelah UU Nomor 1 Tahun 2026 tentang Penyesuaian Pidana berlaku, denda itu setara Rp5 miliar, turun dari Rp12 miliar.
Pasal 28 ayat (1) UU ITE juga relevan. Aturan ini menyasar penyebaran informasi menyesatkan yang merugikan konsumen secara materiel. Ancaman pidananya turut disesuaikan oleh UU 1/2026, jadi cek angka terbarunya sebelum mengutip.
Pasal Penipuan dalam KUHP Baru
Pasal penipuan ikut menjadi dasar pemidanaan. KUHP baru sudah berlaku sejak 2 Januari 2026, sehingga Pasal 492 UU Nomor 1 Tahun 2023 kini menjadi rujukan utama. Ancamannya penjara paling lama empat tahun atau denda kategori V sebesar Rp500 juta.
Satu rangkaian perbuatan bisa melanggar beberapa pasal sekaligus. Kajian UNESA menyebut kombinasi ini sebagai perbarengan tindak pidana (concursus realis). Pemidanaannya mengikuti Pasal 127 KUHP baru, yaitu pidana terberat ditambah sepertiganya.
Pendapat Penulis tentang Penegakan Hukumnya
Menurut saya, aturan yang ada sudah cukup memadai. Persoalannya ada di penerapan. Aparat masih sering berhenti di Pasal 30, padahal rangkaian perbuatan phishing jauh lebih panjang.
Pembuktian dan pelacakan pelaku lintas platform juga masih menjadi kendala. Karena itu, simpan bukti sejak awal. Tangkapan layar, riwayat transaksi, dan nomor pelaku semuanya berguna saat kamu melapor.
Cara Menghindari Phishing dalam Kehidupan Sehari-hari
Cara menghindari phishing pada dasarnya soal kebiasaan yang disiplin. Keahlian teknis yang rumit tidak kamu butuhkan. Terapkan langkah berikut secara konsisten:
- Jangan membagikan OTP, PIN, atau kata sandi kepada siapa pun, termasuk yang mengaku petugas.
- Periksa alamat situs sebelum login, dan ketik alamat resminya secara manual.
- Hindari memasang aplikasi dari luar toko resmi, terutama file berformat APK.
- Aktifkan verifikasi dua langkah di email, media sosial, dan aplikasi perbankan.
- Perbarui sistem dan aplikasi secara rutin supaya celah keamanan segera tertutup.
- Verifikasi lewat kanal resmi setiap kali ada pesan yang meminta tindakan mendesak.
Langkah Jika Kamu Sudah Menjadi Korban
Kalau kamu terlanjur jadi korban, bergeraklah cepat. Pertama, hubungi bank untuk memblokir rekening dan kartu. Kedua, ganti semua kata sandi akun penting.
Ketiga, kumpulkan seluruh bukti. Terakhir, laporkan kejadian ke kepolisian dan ke Indonesia Anti-Scam Centre (IASC) OJK.
Kamu bisa melapor lewat iasc.ojk.go.id untuk mendukung pemblokiran rekening pelaku, atau menghubungi Kontak OJK 157. Layanan Kontak 157 beroperasi 24 jam setiap hari. Kecepatan melapor sangat menentukan peluang dana kembali.
Jasa Pendampingan dan Konsultan Hukum Profesional, Didampingi Advokat Resmi. KLIK DI SINI!
FAQ (Pertanyaan yang Sering Diajukan)
Apa perbedaan phishing dan hacking?
Hacking menembus sistem komputer lewat celah teknis. Phishing mengincar manusia agar menyerahkan data secara sukarela. Cara kerjanya memang berlainan, dan keduanya sama-sama melanggar hukum.
Apakah korban phishing bisa mendapatkan uangnya kembali?
Bisa, meski tidak ada jaminan. Peluangnya lebih besar kalau kamu segera melapor ke bank dan IASC. Dana yang masih tertahan di rekening pelaku berpotensi diblokir, lalu dikembalikan kepada korban.
Apakah mengeklik tautan phishing otomatis berbahaya?
Tidak selalu. Risiko baru muncul ketika kamu memasukkan data atau memasang file dari tautan itu. Tetap saja, segera tutup halamannya dan jalankan pemindaian keamanan di perangkat kamu.
Kesimpulan
Phishing adalah ancaman nyata yang menyerang rasa percaya. Ciri-cirinya mudah dikenali kalau kamu teliti, sedangkan modusnya terus berganti. Dari sisi hukum, pelaku bisa dijerat dengan UU ITE, UU PDP, dan KUHP baru secara berlapis.
Langkah yang saya sarankan sederhana. Simpan OTP untuk diri sendiri, verifikasi setiap permintaan lewat kanal resmi, dan segera lapor kalau terjadi insiden.
Menurut saya, kewaspadaan pribadi dan penegakan hukum yang konsisten harus berjalan bersama. Kalau salah satunya longgar, pelaku akan selalu punya celah.
Kalau kamu atau bisnis kamu mengalami penipuan digital, atau ingin tahu langkah hukum yang tepat, kami siap membantu.
Silakan klik poster yang tersedia atau tombol “KONSULTASI GRATIS” di pojok kanan website ini untuk berdiskusi dengan tim kami.
Baca juga: Asas Retroaktif: Pengertian dan Pengecualiannya
Ringkasan
- Phishing adalah penipuan digital yang menyamar sebagai pihak tepercaya untuk mencuri data pribadi.
- Ciri utamanya meliputi nada mendesak, tautan janggal, permintaan OTP, dan iming-iming hadiah.
- Modus umumnya mencakup email palsu, file APK lewat WhatsApp, dan penyamaran sebagai petugas resmi.
- Praktik penegakan hukum cenderung memakai Pasal 30 UU ITE, sementara kajian akademik menilai Pasal 35 UU ITE dan Pasal 65 ayat (1) UU PDP lebih tepat.
- Pasal 51 ayat (1) UU ITE mengancam pelanggar Pasal 35 dengan penjara maksimal 12 tahun dan/atau denda kategori VII (Rp5 miliar) sejak UU 1/2026.
- KUHP baru, yang berlaku sejak 2 Januari 2026, mengatur penipuan dalam Pasal 492 UU 1/2023 dengan ancaman penjara maksimal 4 tahun atau denda Rp500 juta.
- Cara terbaik mencegah phishing adalah merahasiakan OTP, memverifikasi sumber, dan mengaktifkan verifikasi dua langkah.
- Korban sebaiknya segera memblokir rekening, menyimpan bukti, dan melapor ke bank, kepolisian, serta IASC OJK lewat iasc.ojk.go.id atau Kontak 157.
Referensi
- Republik Indonesia. Undang-Undang Nomor 1 Tahun 2024 tentang Perubahan Kedua atas UU Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik.
- Republik Indonesia. Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
- Republik Indonesia. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
- Republik Indonesia. Undang-Undang Nomor 1 Tahun 2023 tentang Kitab Undang-Undang Hukum Pidana (KUHP).
- BPSDM Hukum, Kementerian Hukum RI. Penyesuaian Ancaman Pidana Undang-Undang ITE 2008 (20 Agustus 2026). bpsdm.kemenkum.go.id
- Otoritas Jasa Keuangan (OJK). Indonesia Anti-Scam Centre (IASC): layanan pelaporan penipuan transaksi keuangan. iasc.ojk.go.id dan ojk.go.id
- Setyawan, A., dan Mahardhika, V. Kualifikasi Yuridis Phishing sebagai Kejahatan Manipulasi Informasi Elektronik dan Perolehan Data Pribadi secara Melawan Hukum. Indonesian Journal of Contemporary Law, Universitas Negeri Surabaya. journal.unesa.ac.id




